
Les aparences enganyen, almenys algunes vegades.
Avui dia és molt fàcil replicar una pàgina web (o una part) de manera que sigui exactament igual a l'original, amb els píxels quadrats al mil·límetre.
Al cap ia la fi, és una suplantació d'identitat en tota regla.
Llocs que es fan passar pels originals per tal de recopilar (per no dir robar) les teves dades o fer-te gastar diners amb compres falses, quan tu creus que estàs comprant al lloc original.
Si tens pensat gastar-te la nòmina aquest Black Friday o Cyber Monday o per als regals de Nadal, estigues molt atent a petits senyals que et puguin fer dubtar, com per exemple:
- Sempre comprova que el lloc on compraràs disposi d'avís legal i política de privadesa i busca qui és el propietari del lloc
- Fixa't bé a la URL que potser s'assembla a l'original o potser té alguna variació.
Per exemple, no és el mateix: nominalia.com que dominalia.com o nominalia.algoraro.com (tipus: nominalia.dafsde34444nll.com)
- Desconfia de qualsevol cosa que et faci sospitar. Algun canvi sobtat sense sentit o que has hagut de donar més d'una vegada al botó per fer alguna acció.
- Busca a les seves xarxes socials, si és un lloc conegut i està patint phishing, probablement ho haurà anunciat. Si és un lloc “desconegut” mira bé que tot sembli “normal” i que no hi hagi comentaris negatius dels usuaris del tipus: “he comprat i mai no ha arribat”.
Si tens una botiga en línia (i si no també), evita que es manin correus suplantant la teva identitat
Mai res no és segur al 100%, però en aquest post et donem alguns consells per evitar al màxim que puguis sortir malparat per culpa que algú s'està fent passar per tu i està “venent” els teus productes a persones a qui mai no els arriben.
És molt fàcil fer una Newsletter (enviar un correu promocional) fent-te passar per tu (o per la teva empresa), així doncs posa't mans a l'obra i no deixis que això passi.
Què són els registres SPF, DKIM i DMARC?
Què és SPF?
SPF (Sender Policy Framework) és un protocol de verificació de correu electrònic dissenyat per detectar i bloquejar correu electrònic fraudulent. Permet que els servidors destinataris verifiquin que el missatge que sembla provenir d'un domini en particular en realitat va provenir d'una adreça IP autoritzada pels administradors d'aquest domini.
També ajuda a que els servidors de destinació tinguin més confiança i evita que els correus que el teu envies no siguin catalogats com a SPAM.
¿Com es formata SPF?
A menys que el client no necessiti afegir diferents adreces IP o classes per a l'SMTP del remitent, podeu mantenir els registres tal com estan ara.
Exemple bàsic:
v=spf1 a mx ~all
- La “a” indica que la IP del domini està autoritzada a enviar correus.
- Amb “mx” permetem enviar correus des de les IP dels registres mx del domini.
- Amb el softail “~”, indiquem que pot ser que alguna vegada es mani correu des d'una altra IP no especificada. El correu s'accepta, però possiblement com a no desitjat.
en canvi, si en lloc de ~all és -all
Defineix que tots els missatges s'aturen si no coincideix
Exemple SPF amb diverses IP:
v=spf1 a mx inclou:127.0.0.4 ~all
Aquí estem autoritzant una IP concreta (en aquest cas la 127.0.0.4) a enviar correus des del domini en qüestió.
Exemple de negació total:
v=spf1 -all
No permetria cap correu ja que no s'indica cap IP
Què és DKIM?
DKIM (DomainKeys Identified Mail) és un mètode d'autenticació per detectar la suplantació de correu electrònic. Li permet al destinatari verificar que un correu electrònic que sembla provenir d'un domini determinat està autoritzat pel propietari d'aquest domini ja que permet signar el correu amb aquest domini mitjançant les claus públiques indicades a les zones DNS i així assegurar al destinatari que el correu no ha estat interceptat i reenviat des d'un altre servidor no autoritzat.
Com habilitar DKIM?
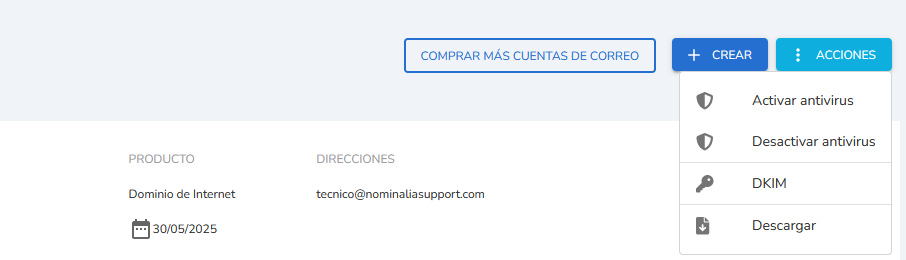
El DKIM es pot habilitar des del tauler de control. No es requereix cap altra acció al DNS
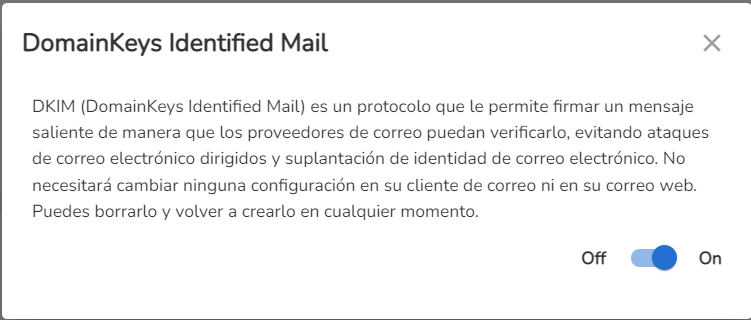
Per comprovar que DKIM s'ha habilitat, podeu revisar que s'hagi afegit el següent registre TXT a la vostra Zona DNS
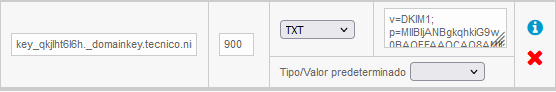
o bé, fent un DIG (Domain Information Groper) directament al registre en aquest format:
root@nominalia.com:~# dig key_qkjlht6l6h._domainkey.domain.ext. TXT +short
"v=DKIM1; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA0a6dKl57nIF+wAmRFMlB67TSED+xNrz/aexSFZMKxwRv8ou0xT3eOkGGsEvzxF1SfBeVN4QMwCnU2kIobnfaCjVMI/gbaRaiRZyEYYW3O+ieTnCa+8cysYWAhbcyrpHTTO58mf7QoSfasdadJCATALVBbDUwyU622ZKHNtW2jFcjWjFv2a5tJGwzlq/eu6xl" "jJYXoXvVuVFxs8zyK0CPlcjXKUz0ho1A7JqqhZOc2AZIN7vn+oyUmK2Xb4ca1fifkDsdad9EelhAh9oHL9hNyLTCIPkxreENQi4yRm2tas+ds+aw21nVwc40mYs37rn1hrGRL/dFwIDAQAB"
Què és DMARC?
DMARC (Domain-based Message Authentication Reporting and Conformance) és un sistema de verificació del correu electrònic que detecta i preveu la suplantació d'identitat del correu electrònic i permet combatre totes les tècniques utilitzades contra el phishing i el correu brossa. La seva finalitat és definir les regles daplicació de DKIM i SPF
Exemple:
Imagina que vols crear un registre DMARC per a tudominio.com
Record type: TXT
Record value: _dmarc.mydomain.com
Record content (example):
v=DMARC1; p=none; adkim=s; aspf=s; rua=mailto:mymail@mydomain.com; ruf=mailto:legalmail@mymail.com.com; pct=70; sp=quarantine;
p= is the rule to apply, mandatory. Example:
- p=none -> no action, only data gathering
- p=quarantine -> put in quarantine
- p=reject -> reject all messages
adkim=s; strong check on DKIM, no obligatori (per defecte)
aspf=s; strong check on SPF, no mandatory (per defecte)
rua=mailto:mymail@mydomain.com és address to send the aggregated reports, not mandatory (per defecte sense enviament)
ruf=mailto:legalmail@mymail.com és l'adreça per enviar la còpia forense de tot el missatge no passant el control DMARC, no és obligatori (per defecte sense enviament)
pct= is he % of traffic DMARC aplicat a to, eg. pct=100 tot el trànsit, no obligatori (predeterminat 100%)
sp= same of p=, és el comportament per als subdominis. No és obligatori
adkim=s; strong check on DKIM, no obligatori (per defecte)
aspf=s; strong check on SPF (per defecte)
Així doncs, si encara no has aplicat cap d'aquestes tècniques, no triguis a fer-ho, no només per a Black Friday sinó per a la resta dels teus dies. I si t'aclapara veure tant codi, sempre els pots demanar al teu informàtic.